管理证书
当受管理的 Wi-Fi、VPN、TLS 检查代理或内部网站需要受信任的证书颁发机构 或客户端身份时,可以在云集管平台上传证书。
上传前
- 确认文件属于根/中间 CA、服务器证书还是客户端证书。
- 通过可信渠道核对颁发者、使用者、有效期、密钥用途和指纹。
- 准备
.pem、.crt或.cer文件。当前上传器单个文件最大 1 MB。 - 选择将接收相关网络或浏览器策略的同一组织单位。
- 除非流程明确需要且安全负责人已批准,否则不要上传私钥。
上传证书
- 打开 Business+ → Certificates。
- 选择目标 Organisational Unit。
- 点击 Upload。
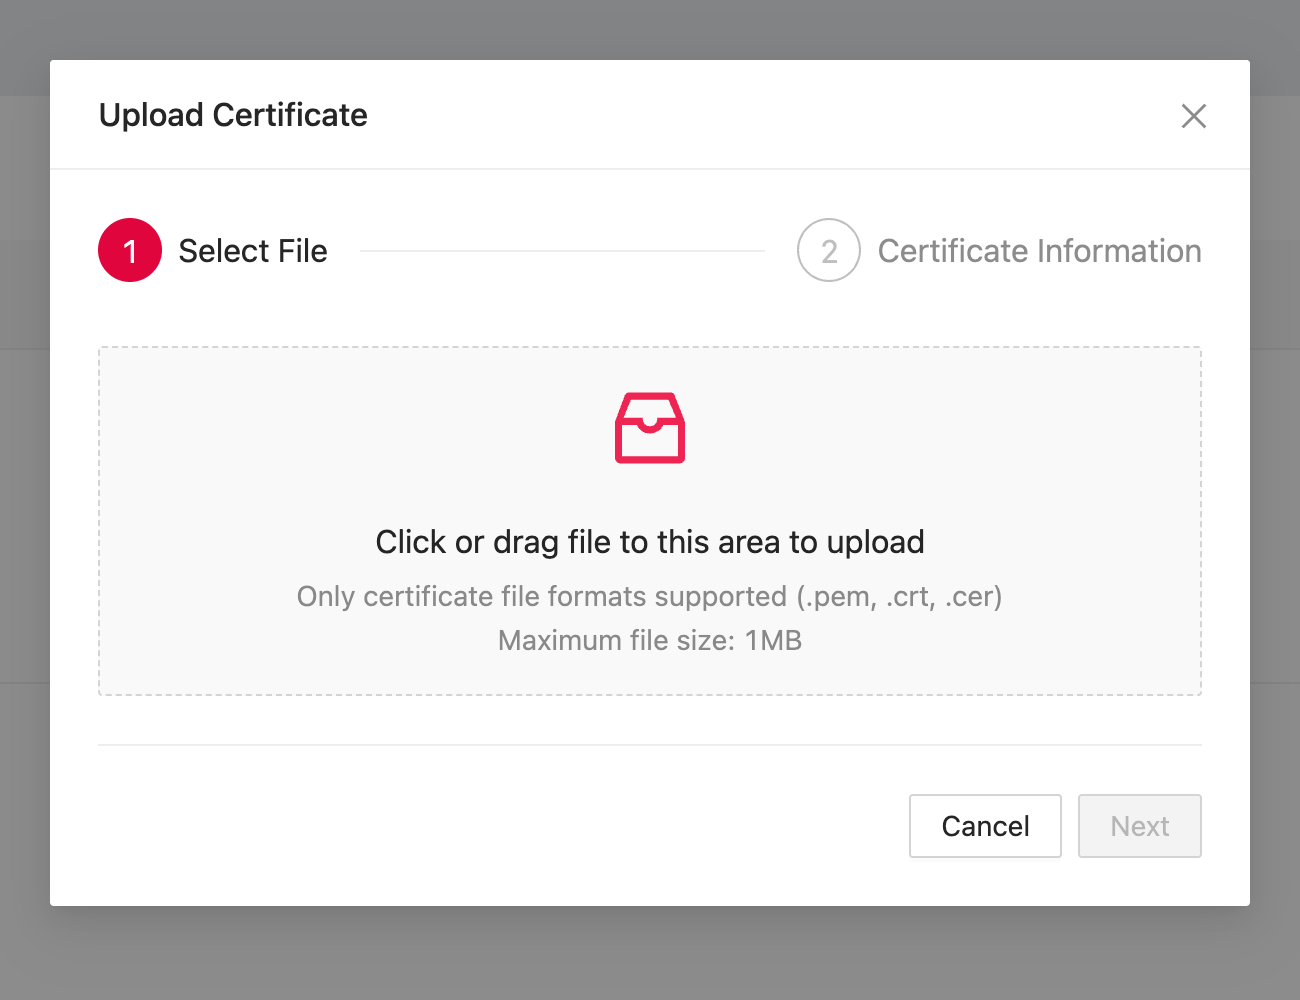
- 在 Select File 中点击上传区域,或拖入已批准的证书。
- 确认格式和大小,然后点击 Next。
- 在 Certificate Information 中检查并完成后台显示的字段。
- 完成上传。
- 确认列表中的 Name、Upload Date、Issued To 和 Expiry Date 符合预期。
在网络策略中使用证书
Certificates 页面会把批准的证书下发到所选范围;ONC 也可以包含证书对象,并通过
GUID 引用。请选择一种有文档记录的下发方式,并确保网络和证书作用范围一致。
对于 EAP-TLS 或私有 CA:
- 先上传或定义 CA 证书。
- 记录证书用途和 ONC 使用的标识符。
- 在 EAP 或 VPN 对象中引用服务器 CA 或客户端证书模式。
- 把证书和网络配置应用到同一试点组织单位。
- 在设备上验证证书选择和服务器校验。
更新或替换证书
- 盘点所有依赖旧证书的 Wi-Fi、VPN、代理、网站和应用。
- 在旧证书过期前上传替代证书。
- 更新试点策略,让其信任或选择新证书。
- 测试认证、证书链校验和重启后的行为。
- 分阶段下发替代证书。
- 所有依赖配置都迁移且监控确认无剩余使用后,再移除旧证书。
证书名称应能表达用途和环境。记录负责人、颁发 CA、指纹、到期日、依赖策略和 续期流程。
故障排查
认证失败时检查:
- 证书当前有效,且设备时间正确。
- 完整信任链已下发。
- SAN 和密钥用途与服务匹配。
- 证书和网络策略到达同一组织单位。
- ONC 的
ServerCARef、ClientCertRef或ClientCertPattern指向预期证书。 - 客户端认证需要私钥时,客户端证书确实包含私钥。
- TLS 检查代理没有提供意外的颁发者。
测试期间保留备用网络。完整排查顺序请参阅 排查受管理网络。