管理员角色与登录安全
使用可复用的管理员角色授予最小必要权限,并为能够访问云集管平台的账号启用安全登录。
创建管理员角色
- 打开 Enterprise Settings → Admin Roles。
- 点击 Add new admin role。
- 填写角色名称和说明。
- 至少选择一项权限。
- 检查组织、用户、角色、设备、网络、注册镜像和 FydeSign 等权限组。
- 点击 OK。
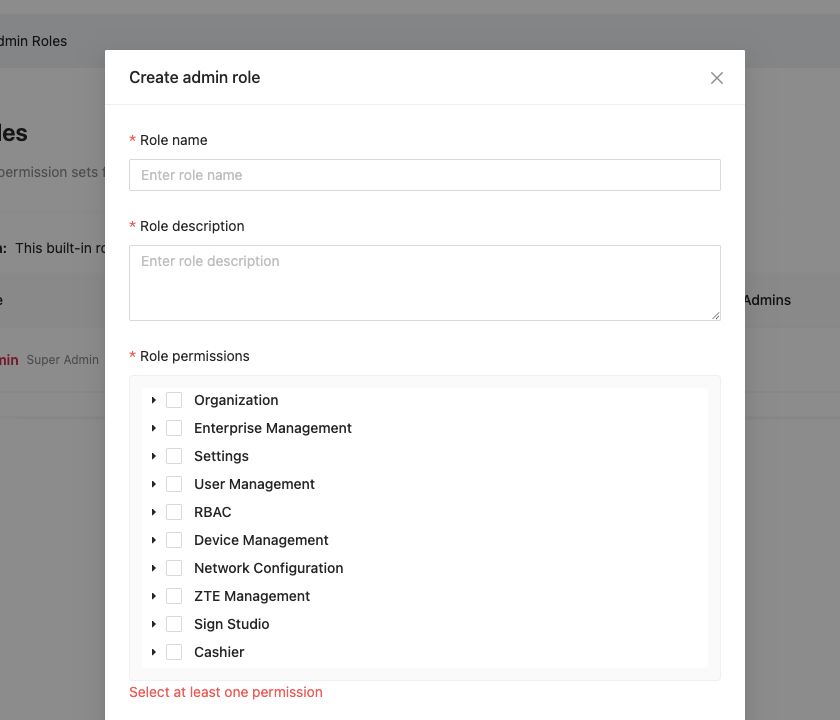
内置 Super Admin 拥有全部权限,不能编辑或删除。应尽量减少 Super Admin 数量。
分配角色
- 打开 Users。
- 找到管理员。
- 点击 Edit roles。
- 选择所需的可复用角色。
- 保存,并让管理员重新登录。
- 同时验证应该允许和应该拒绝的访问。
要求安全登录
- 打开 Enterprise Settings → Login Security。
- 查看当前策略和允许的方式。
- 提前让所有管理员准备 Passkey 或 Authenticator app。
- 开启 Require secure sign-in。
- 点击 Save。
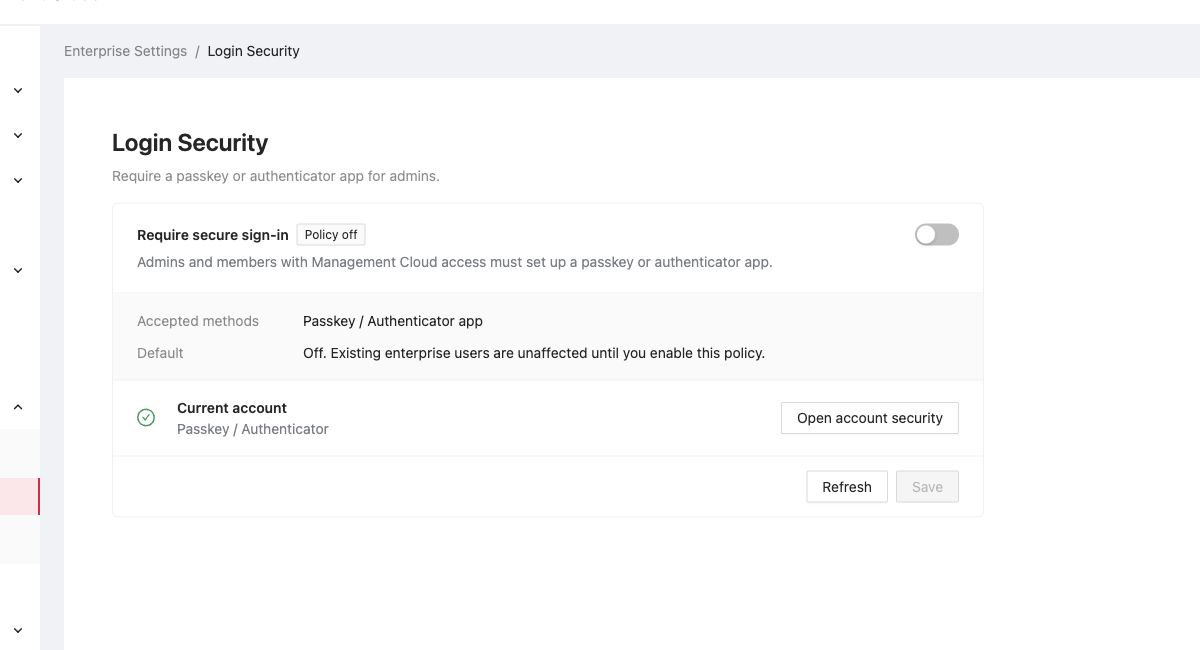
使用 Open account security 管理当前账号的验证方式。强制启用前,应保留至少两个经过测试的管理员账号,并记录账号恢复联系人。
权限复查
每季度以及人员职责变化时检查:
- Super Admin 成员。
- 自定义角色权限。
- 不活跃或已离职用户。
- Login Security 状态。
- 紧急访问是否仍然有效。